PHPはホームページの裏側で処理を動かす言語の一つです。今回の問題は、見た目ではなく実行環境の確認が必要です。「PHPを使っているか」「修正版が本番に反映されているか」を管理担当者に確認しましょう。
1. PHPは、ホームページの「調理場」
PHPは、サーバー側で動くプログラミング言語です。例えば、フォームから届いた内容を処理する、ログイン情報を確認する、保存された記事を取り出す、といった役割を担います。すべてのホームページがPHPを使っているわけではありません。
レストランに置き換えると、画面が「客席やメニュー」、PHPが「調理場」、データベースが「保管庫」です。これは役割を理解するためのたとえで、実際の構成はサイトごとに異なります。
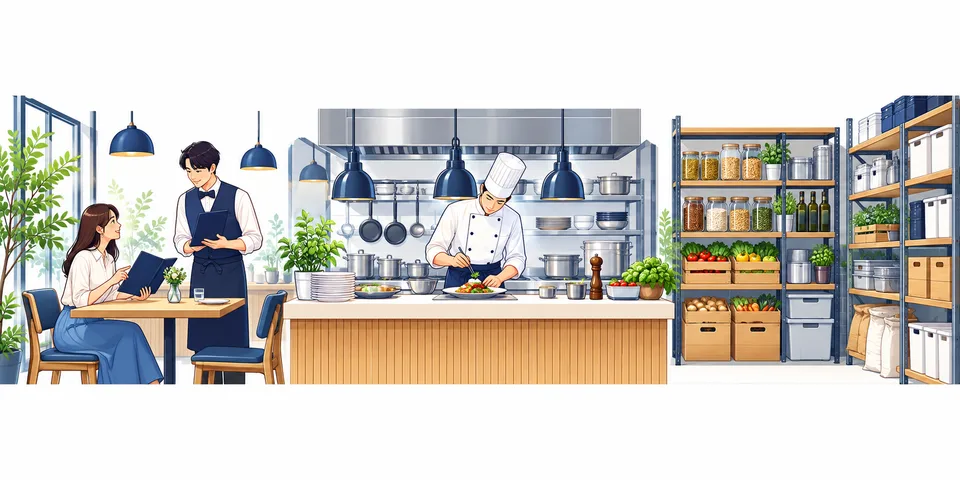
| Webの仕組み | 身近なたとえ |
|---|---|
| HTML・CSS | メニューの内容や内装。画面の構造と見た目をつくります。 |
| ブラウザーのJavaScript | 注文画面の操作。入力に応じた画面の動きをつくります。 |
| PHP | 調理場。受け取った依頼をサーバー側で処理します。 |
| データベース | 保管庫。必要な情報を記録・検索します。 |
WordPressはサイトを管理するソフトウェアで、PHPはその動作を支える技術です。「サイトのソフト」と「それを動かす実行環境」は、分けて考える必要があります。
今回の問題がPHP本体にあること、WordPressなどへの影響:Wiz Researchの原報告。
2. 脆弱性は「不正な操作につながる弱点」
脆弱性とは、ソフトウェアなどの弱点のうち、攻撃に悪用される可能性があるものです。今回のケースをたとえるなら、特殊な注文を送ることで調理場の処理が乱れ、本来できない作業をさせられる状態です。
ここで大切なのは、弱点があることと、実際に侵入されたことは別だという点です。一方、「画面が正常に表示されている」ことも、弱点がない証明にはなりません。
更新プログラムは設備の欠陥を直す修理、WAF(Webアプリケーションファイアウォール)は不審な注文を止める受付に例えられます。受付を強化しても、設備そのものの修理が不要になるわけではありません。
WAFと更新の役割の違い:Vercel公式の対策案内。
3. PHP2Shellでは何が起きる?
2026年10月21日、PHP本体の2件の重大な脆弱性に対する修正版が公開されました。対象環境では、ログインしていない攻撃者がプログラムを実行できる可能性があります。研究者はメモリ内の情報漏えいも報告しています。
難しい名前ですが、CVEは脆弱性を区別するための識別番号です。今回の中心はCVE-2026-109618とCVE-2026-109619。ニュースの見出しだけでなく、この番号で公式情報を照合すると、別の問題と混同しにくくなります。
公開日・識別番号:PHP公式告知。技術的な影響:Califの調査報告。
特殊なセッション設定に関する別の問題も案内されています。「21日の修正版にしたから、すべて確認済み」とせず、実務編の追加注意まで確認しましょう。
4. 最初の一歩は、管理担当者への確認
サイトのURLが「.html」かどうか、見た目が静的かどうかだけでは、PHPの利用有無を判断できません。制作会社・保守担当者・サーバー会社に、次の内容を確認することをおすすめします。
当社のホームページ・管理画面・問い合わせ処理で、PHPを利用していますか?
利用している場合、PHP2Shellの修正適用状況と、10月23日の追加注意への該当有無を確認したいです。本番環境のバージョンまたは修正済みパッケージ、対応日、確認範囲を教えてください。
MiToAとしては、サイト単体ではなく、問い合わせから社内業務までの接続先も含めて確認することをおすすめします。表側のページと、フォームの送信先や管理システムが別の技術で動いているケースもあるためです。これは確認方法の提案であり、個別サイトの診断結果ではありません。
5. よくある疑問
WordPressを更新すれば十分ですか?
今回の問題はPHP本体です。WordPressやプラグインの更新とは別に、本番で使われるPHPの修正状況を確認してください。Vercel公式もアプリやプラグインだけの更新では不十分と説明しています。
PHPを使っていなければ安全ですか?
今回のPHP本体の問題と、別のソフトウェアの脆弱性は分けて判断します。PHPを使わない構成でも、外部接続先の確認や、他の依存ソフトウェアの保守は必要です。
「世界の約70%」は被害に遭った割合ですか?
いいえ。Wizの報告で触れられているのはPHPの利用規模です。侵入されたサイトの割合ではありません。利用率、影響を受ける条件、実際の被害は区別して読む必要があります。
一次情報と記事の作成方針
- PHP公式:2026年10月21日のセキュリティ告知・23日の追加注意開発元による対策判断の基準。
- Wiz Research:PHP2Shell発見に関わった研究者による影響と技術の解説。
- Calif Research:PHP2Shell調査当事者による発見経緯と検証報告。
- Vercel:PHP security advisoryホスティング提供元による更新・WAFの案内。
この記事を書いた人
名古屋大学発ベンチャー認定のAIスタートアップ。中小企業を中心に、業務特化型AIエージェントの開発やAI人材育成・内製化支援を展開。「4週間のスモールスタート(MVP開発)」と現場目線の伴走サポートを強みに、IT専門人材が不在の企業でもリスクを抑えたAI活用を実現します。
専門分野:AIエージェント開発 / 業務効率化 / AI人材育成・内製化研修
代表取締役:井上貴雅
公式サイト:株式会社MiToA 公式HP / お問い合わせ・ご相談はこちら
本記事はPHP開発元・研究者等の公開一次資料を基に、AIによる調査・執筆補助を用いて作成しています。大学による記事の監修・保証を示すものではありません。実際の対応は、最新の公式情報と利用環境に基づき、保守担当者へご確認ください。
情報確認日:2026年10月26日。最新の公式告知を優先してください。記載内容へのご指摘はお問い合わせ窓口へお願いします。