2026年10月27日、Anthropicは未公開の研究用モデルでブラウザーやOSの脆弱性を見つけ、開発元に報告したと公表しました。Chromeで見つかった問題は、Chrome 156で修正済みと説明しています。会社として大切なのは、更新を「案内した」で終えず、「対象の端末に適用された」まで確認することです。まずは担当者・対象端末・更新後の記録の3つを決めるところから始められます。
1. AIが脆弱性を見つけたニュースの要点
脆弱性(ぜいじゃくせい)とは、ソフトウェアの作りや設計の欠陥のうち、攻撃に悪用されるおそれがある弱点のことです。普段使っているブラウザーは、メール、請求書、顧客管理など多くの仕事の入り口になっており、その弱点を直す更新は日々の業務と無関係ではありません。
2026年10月27日、Anthropicは、一般には提供していない社内の研究用モデルを使い、Chrome、Safari、Windows、Linux、Androidなどで脆弱性を見つけた取り組みを公表しました。同社は各開発元に報告し、Chromeで見つかった問題はChrome 156で修正済みと説明しています。これは開発元自身による研究報告であり、一般向けのAIで同じ結果が出ることや、日本企業での被害の発生を示すものではありません。
研究の概要と修正状況:Anthropicの原発表(2026年10月27日)。
Google側でも、2026年10月20日付でChrome安定版156(Windows・Mac・Linux)の公開が告知され、修正一覧にはAnthropicの研究者がClaudeの支援を受けて報告した項目が含まれています。研究の公開日(10月27日)と製品の更新公開日(10月20日)は別の日付です。なお、この記事では「156なら今後も安全」「現在の最新版は156」とは判断しません。実際の適用時は、その時点の公式案内を確認してください。
更新の公開告知:Chrome Releases「Stable Channel Update for Desktop」(2026年10月20日)。
2. 建物の修理にたとえると
脆弱性を探す仕事は、建物の点検で不具合を見つけることに似ています。開発元が修正版を出すのは、修理用の部品を用意すること。その部品を実際の建物に取り付ける作業が、利用者側での更新です。
部品が届いていても、取り付けを終えていなければ建物の状態は変わりません。同じように、「更新のお知らせを読んだ」「管理者が配信した」という段階と、「対象の端末に適用された」という段階は、分けて考える必要があります。
これは役割を理解するためのたとえです。実際の修正は、対象の版や設定、配信方法によって異なります。更新一つですべてのリスクがなくなるという意味でもありません。
3. IPA「10大脅威」の3位は、被害の多さの順位ではない
IPA(情報処理推進機構)が2026年1月29日に発表した「情報セキュリティ10大脅威 2026」では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれ、4位に「システムの脆弱性を悪用した攻撃」が挙げられています。
ここで読み違えたくないのが、順位の意味です。IPAは、前年(2025年)に社会的影響が大きかったセキュリティ事案などから候補を選び、研究者や企業の実務担当者など約250名で構成する選考会の投票で順位を決めたと説明しています。つまり、全国の企業を分母にした被害件数や被害率の順位ではありません。
順位は「注意すべき論点」を知る材料として使い、自社で何が必要かは、使っている端末やサービスに当てはめて判断します。
4. 架空の会社で考える、更新を「確認できる仕事」にする3ステップ
例えば、営業と経理を合わせて十数名が働く卸売会社を想定します。以下は説明のための架空の業務例で、MiToAの顧客事例ではありません。
これまでは、担当者がチャットに「ブラウザーを更新してください」と投稿して終わりでした。ところが、外出中の営業担当者は後回しにし、経理担当者は入力途中の帳票を閉じられず、そのままになっていたとします。
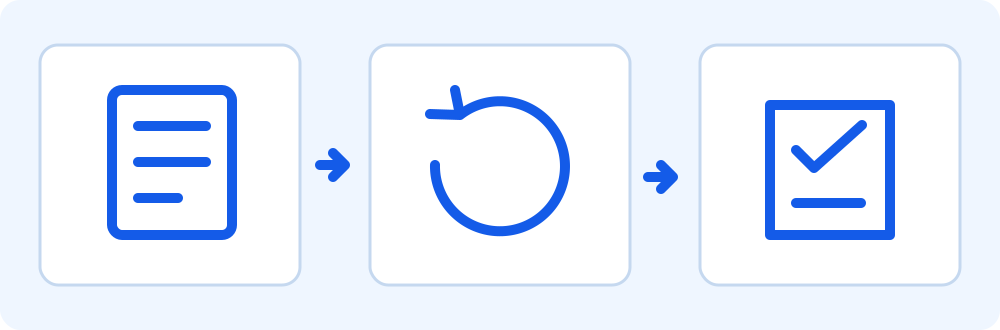
この場合に考えられる改善は、注意喚起の回数を増やすことよりも、次の3つの仕事を分けることです。
-
対象を調べる
誰のどの端末に、対象のブラウザーが入っているかを整理します。更新担当者と、不在時の連絡先も決めます。個人所有の端末を含めるかは、社内の取り決めを確認します。
-
仕事の区切りで更新する
担当者が最新の公式告知と社内の管理方針を確認し、適用のタイミングを案内します。編集中の資料を保存し、会議や共有作業に影響しない時間を選びます。
-
終わったことを記録する
対象端末、確認日時、適用後のバージョン、担当者、未完了の場合の理由を残します。確認画面を共有する場合は、顧客情報や私用のタブまで写し込まないよう、必要な範囲に限ります。
この運用で被害を必ず防げるとは言えません。ただ、「誰がまだ対応できていないか」「対応が難しい理由は何か」を話し合う材料は残せます。
5. Chromeの更新とバージョンを確認する方法
Googleのヘルプによると、パソコン版Chromeでは、右上のその他アイコン(縦の3点)から「ヘルプ」→「Google Chrome について」を開くと、現在のバージョンが表示され、更新の有無も確認されます。更新がある場合は「再起動」を選ぶと適用され、「再起動」が表示されなければ最新の状態です。Windowsでは、開いているChromeのウィンドウとタブをすべて閉じてから再起動するよう案内されています。
操作の入口:Google Chromeヘルプ「Google Chrome を更新する」。
再起動の前には、作業中の入力や利用者への影響を確認します。会社が管理する端末、更新に失敗する端末、使い続ける必要のある古いシステムがある場合は、自己判断で管理設定を外さず、社内の担当者や保守会社に相談してください。
相談するときは、「対象端末を把握できているか」「配信と適用の完了をどう区別しているか」「未完了の端末を誰が追うか」の3点から始められます。AIで脆弱性を見つける力が高まるほど、修正を確実に反映する日々の運用の重要性は増すと考えられます。
6. よくある質問
Q. IPA「10大脅威」の順位は、被害が多い順ですか?
いいえ。IPAによると、前年に社会的影響が大きかった事案などから候補を選び、約250名の選考会の投票で決めた順位です。被害件数や被害率を集計した順位ではありません。
Q. Chromeが最新かどうかは、どこで確認できますか?
パソコン版では、右上のその他アイコンから「ヘルプ」→「Google Chrome について」を開くと、バージョンと更新の有無を確認できます。会社が管理する端末は、社内の管理方針に従ってください。
Q. 社内に更新を案内すれば、対応は完了ですか?
案内(配信)と、各端末への適用は別の段階です。対象端末、確認日時、適用後のバージョン、担当者を記録し、未完了の端末を誰が追うかまで決めておくと、完了を確認できます。
7. 参考資料と制作について
- Anthropic:Discovering and exploiting vulnerabilities in critical, real-world software with Claude公開日:2026年10月27日/参照日:2026年10月30日。冒頭、Chrome節、防御側への示唆の節。
- IPA:プレス発表「情報セキュリティ10大脅威 2026」を決定公開日:2026年1月29日/参照日:2026年10月30日。組織向け順位表と選考方法。
- Google Chrome Releases:Stable Channel Update for Desktop公開日:2026年10月20日/参照日:2026年10月30日。対象OS・バージョン、Security Fixes and Rewards節。
- Google Chromeヘルプ:Google Chrome を更新する公開日の表示なし/参照日:2026年10月30日。更新の適用とバージョンの確認方法。
この記事を書いた人
名古屋大学発ベンチャー認定のAIスタートアップ。中小企業を中心に、業務特化型AIエージェントの開発やAI人材育成・内製化支援を展開。「4週間のスモールスタート(MVP開発)」と現場目線の伴走サポートを強みに、IT専門人材が不在の企業でもリスクを抑えたAI活用を実現します。
専門分野:AIエージェント開発 / 業務効率化 / AI人材育成・内製化研修
代表取締役:井上貴雅
公式サイト:株式会社MiToA 公式HP / お問い合わせ・ご相談はこちら
本記事は公開一次資料をもとに、AIによる調査・執筆補助を用いて作成しています。実際の更新操作や脆弱性の再現試験は行っていません。導入図と手順図は独自作成した説明用イメージであり、実在する製品画面や被害の証拠ではありません。大学による記事の監修・保証を示すものではありません。
情報確認日:2026年10月30日。訂正のご連絡はお問い合わせ窓口へお願いします。